8년간 잠잠하던 이더리움 지갑, 새 주소로 옮긴 뒤 한 달 만에 59ETH 전액 탈취
오래 보관하던 지갑은 멀쩡했지만, 새 지갑으로 옮긴 뒤 자산이 사라졌다
8년 가까이 별다른 사고 없이 유지되던 한 이더리움(Ethereum) 지갑이 자산 이전 이후 도난 피해를 입었다. 기존 지갑에서 새 지갑으로 자금을 옮긴 지 약 한 달 만에 이더리움 59개, 금액으로는 약 14만 6,800달러 규모가 빠져나간 것이다.
온체인 분석 계정 룩온체인(Lookonchain)은 X(구 트위터)를 통해 이 사례를 소개하며, 유사 피해가 반복되고 있다는 점을 시사했다. 이번에 자금을 받아간 주소는 블록체인 분석 서비스 아캄(Arkham)에서 ‘CryptoBillis Ledger Drainer’로 표시된 계정이다.
수년간 묵혀둔 지갑, 최근에서야 처음 대규모 이동
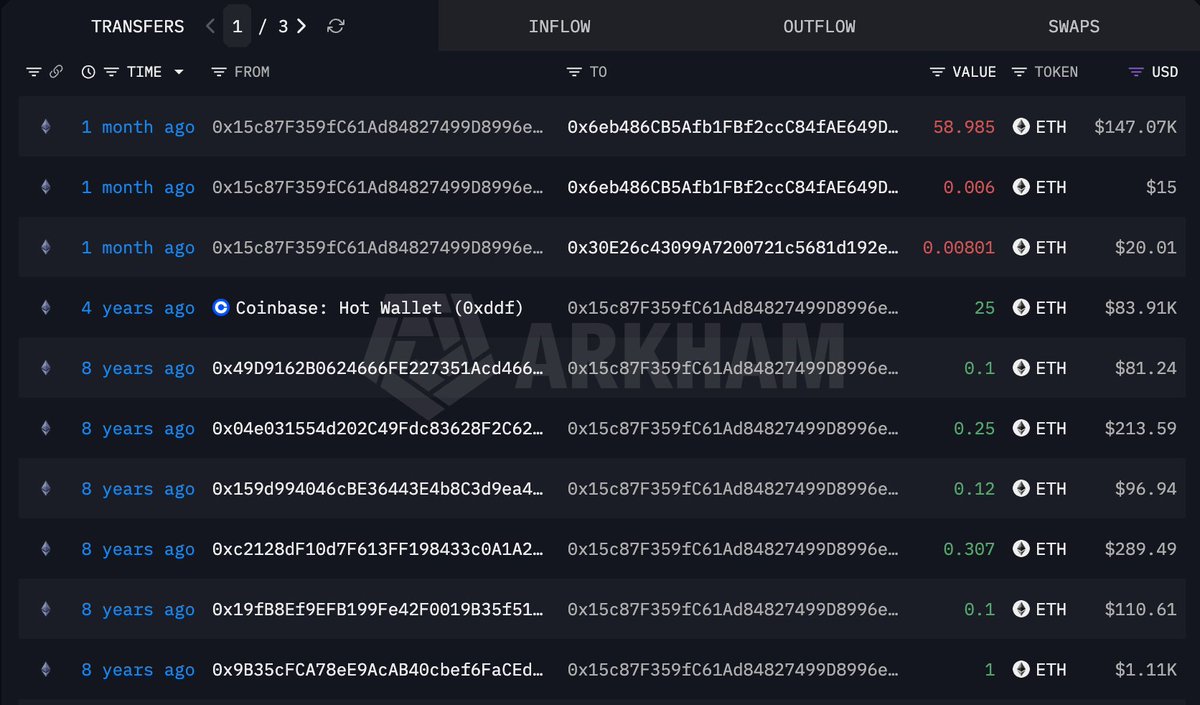
아캄 기록에 따르면 피해자의 기존 지갑 주소 (0x15c87F…)는 약 8년 전부터 이더리움을 분산해서 받아온 주소였다. 초기 유입 내역은 0.1개, 0.25개, 0.12개, 0.307개, 1개 등 비교적 소규모 입금이 중심이었다.
이후 약 4년 전에는 코인베이스(Coinbase) 핫월렛에서 이더리움 25개가 추가로 들어온 기록도 확인된다. 그 뒤로는 4년 이상 별다른 움직임이 없었다.
상황이 달라진 건 약 한 달 전이다. 지갑 소유자는 보유 중이던 58.985 ETH(당시 약 14만 7,070달러)를 새 지갑 주소 (0x6eb486…)로 옮겼다. 여기에 0.006 ETH, 0.00801 ETH 수준의 잔액도 함께 정리했다. 특히 0.00801 ETH는 다른 주소 (0x30E26c…)를 거친 뒤 다시 새 지갑으로 합쳐졌다.
다만 왜 새 지갑으로 이전했는지, 그 배경은 공개되지 않았다.
도난은 세 번에 걸쳐 진행…최종 목적지는 드레이너 주소
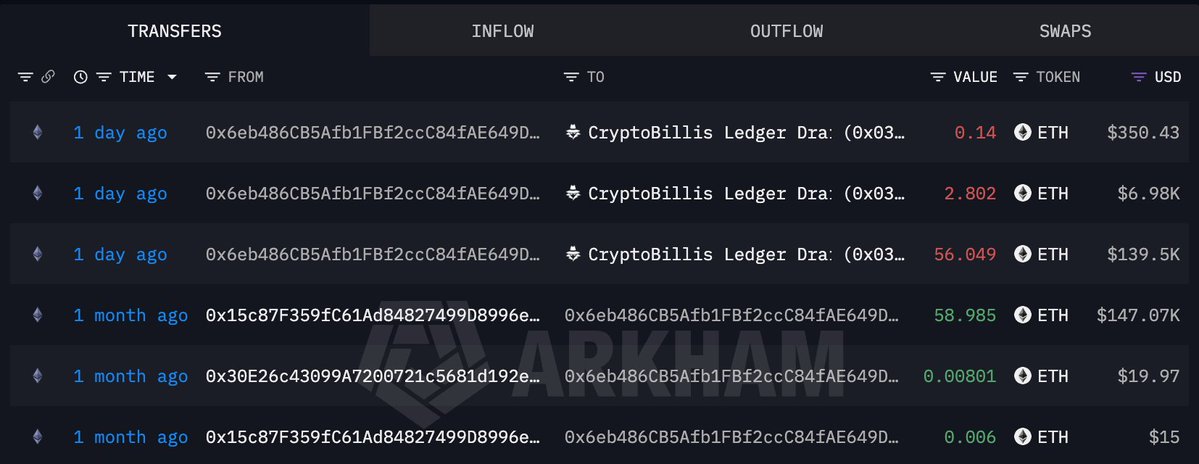
자금이 새 지갑에 모인 뒤 약 한 달이 지나자, 보관 중이던 이더리움이 여러 차례에 나뉘어 외부로 빠져나갔다. 아캄 데이터상 유출 규모는 다음과 같다.
- 56.049 ETH (약 13만 9,500달러)
- 2.802 ETH (약 6,980달러)
- 0.14 ETH (약 350달러)
이 세 건의 전송은 모두 ‘CryptoBillis Ledger Drainer’로 태그된 주소로 향했다. 룩온체인은 이를 합산해 총 59 ETH가 탈취됐다고 집계했다.
드레이너란 무엇인가
드레이너(Drainer)는 사용자가 악성 서명이나 승인 요청에 속아 넘어가도록 만든 뒤, 지갑 내 자산을 자동으로 빼내는 방식의 탈취 도구를 뜻한다. 이번 주소 태그에 하드웨어 지갑 브랜드인 렛저(Ledger)가 포함돼 있어 렛저 사용자 대상 수법일 가능성도 거론된다.
다만 이번 사건에서 실제로 어떤 경로를 통해 권한이 넘어갔는지는 아직 확인되지 않았다. 피해 지갑이 정말 렛저 기기와 연결된 주소였는지도 공개된 정보만으로는 단정할 수 없다.
문제는 ‘오래된 지갑’이 아니라 ‘이전 과정’이었다
이번 사례가 주목받는 이유는 단순한 해킹 사건 이상의 시사점을 주기 때문이다. 수년 동안 사실상 휴면 상태였던 기존 지갑은 별다른 문제 없이 유지됐다. 반면 위험은 새 지갑을 만들고 자산을 옮기는 과정에서 발생했다.
장기 보유자 입장에서는 지갑 교체가 보안 강화를 위한 조치일 수 있다. 그러나 실제로는 이 과정에서 다음과 같은 위협에 노출될 가능성이 커진다.
- 가짜 지갑 애플리케이션 설치
- 위조된 펌웨어 또는 업데이트 안내
- 피싱 사이트 접속 후 서명 승인
- 정상처럼 보이는 권한 요청에 대한 무심코 한 클릭
즉, 자산을 오래 안전하게 보관해왔더라도 이사하는 순간이 가장 취약한 시점이 될 수 있다는 점을 이번 사례가 보여준다.
개인 투자자까지 번지는 드레이너 피해
최근 몇 년 사이 드레이너 기반 탈취는 대형 고래 지갑만의 문제가 아니게 됐다. 일반 개인 투자자 지갑에서도 유사 사례가 잇따르고 있으며, 룩온체인이 “또 한 명”이라는 표현을 사용한 것도 이런 배경과 맞닿아 있다.
특히 시장이 크게 움직일 때는 오랫동안 잠자던 지갑을 정리하거나 새 보관 방식으로 바꾸려는 수요가 늘어난다. 공격자들은 바로 이 시점을 노려 피싱과 악성 승인 유도를 시도하는 경우가 많다.
앞으로 확인해야 할 핵심 포인트
현재 탈취된 이더리움은 해당 드레이너 주소에 모여 있는 상태다. 이후 자금이 어디로 이동하는지가 중요한 관전 포인트다.
- 믹서 서비스로 이동하는지 여부
- 탈중앙화 거래소(DEX)에서 분산 처리되는지 여부
- 중앙화 거래소 입금 주소로 보내지는지 여부
만약 중앙화 거래소로 유입된다면, 거래소의 동결 조치 가능성이 자금 회수 여부를 가르는 변수로 작용할 수 있다. 또한 아캄 대시보드에서 같은 ‘CryptoBillis’ 태그 주소로 다른 피해 사례의 자금이 추가 유입되는지도 함께 추적해볼 만하다.
이번 사건은 단순히 오래된 지갑의 보안 문제가 아니라, 새 지갑으로 옮기는 순간 발생할 수 있는 리스크를 다시 한번 부각시켰다. 보안 강화를 위한 선택이 오히려 공격 표적이 될 수 있다는 점에서, 지갑 이전 과정 자체에 대한 각별한 주의가 필요하다.
출처 :: https://www.coinddak.com/news/articleView.html?idxno=8820
 코인 갤러리
전 세계 암호화폐 시장의 실시간 이슈와 트렌드를 가장 빠르게 전달하는 뉴스 허브
 Zero To 100
차트·지표·온체인 데이터를 체계적으로 해석해 스스로 판단·검증할 수 있는 재현 가능한 트레이딩 역량을 기르는 교육형 분석 채널
 패트와 매트
차트 흐름과 데이터 해석을 통해 시장의 방향성과 실전 매매 대응 전략을 제시
 링컨 트레이딩
온체인 흐름을 기반으로 매일 시장을 해석하고 정교한 트레이딩 인사이트 제공
 차트 플레이어
실시간 흐름에 반응하며 차트 중심의 실전 매매 전략을 공유하는 트레이더 네트워크