에이브, V3.8 업그레이드 초안 공개…재진입 리스크 낮추고 멀티체인 풀 안정성 강화
에이브 V3.8, 회계 정합성 보강에 초점
에이브(Aave)의 개발을 담당하는 에이브 랩스(Aave Labs)가 V3 풀의 안정성을 높이기 위한 V3.8 업그레이드 거버넌스 초안을 에이브 거버넌스 포럼에 제시했다. 이번 제안의 핵심은 외부 콜백이 실행되는 순간 풀 컨트랙트로의 중첩 진입을 제한하는 재진입 방어 장치를 추가하는 것이다. 목적은 단순하다. 대출, 담보, 부채, 잔고처럼 민감한 회계 상태가 처리되는 도중 예기치 않은 재호출이 발생해 장부 일관성이 흔들리는 상황을 막겠다는 것이다.
현재 이 안건은 ARFC(Aave Request for Final Comments) 단계에 머물러 있다. 즉, 아직 최종 확정이 아니라 커뮤니티 의견을 받는 초기 절차다. 실제 적용까지는 스냅샷 투표, 외부 보안 감사, 마지막 온체인 투표 등 여러 단계를 더 거쳐야 한다.
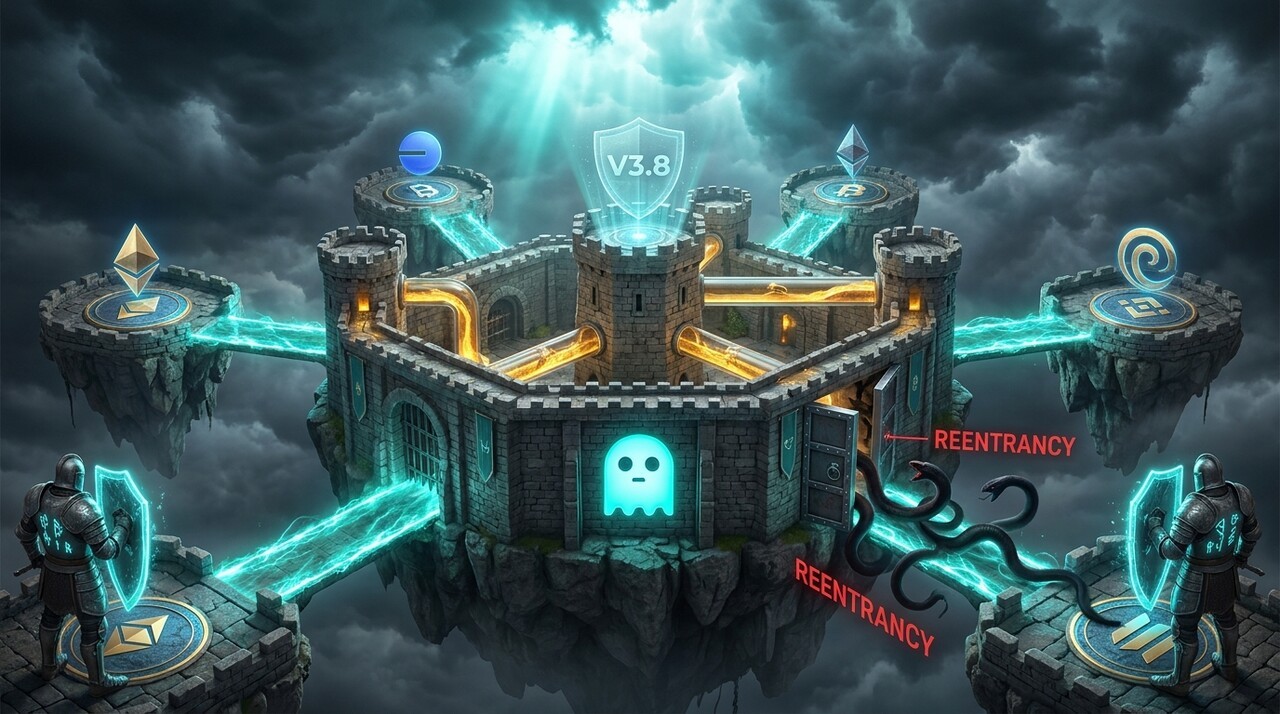
V3.8에서 달라지는 점: 한 트랜잭션 내 반복 호출 방지
재진입(reentrancy)은 스마트컨트랙트 보안에서 가장 잘 알려진 위협 중 하나다. 컨트랙트가 외부 주소나 다른 컨트랙트를 호출했을 때, 그 외부 대상이 원래 컨트랙트를 다시 호출해 아직 정리되지 않은 내부 상태를 악용하는 방식이다. 디파이 대출 프로토콜에서는 이 과정에서 담보나 부채 계산이 완전히 반영되기 전에 추가 동작이 끼어들 수 있어, 회계 정보가 뒤틀릴 가능성이 생긴다.
에이브가 내놓은 V3.8 초안은 바로 이 취약 지점을 겨냥한다. 같은 거래 안에서 풀 컨트랙트가 연속적으로 다시 호출되는 상황을 제어해, 외부 콜백 실행 중 발생할 수 있는 중첩 호출을 차단하는 구조다. 특히 플래시론처럼 콜백 활용 빈도가 높은 에이브 구조를 고려하면, 이번 방어 장치는 사실상 회계 무결성을 지키기 위한 최종 안전망에 가깝다.
재진입 공격은 디파이 업계에서 낯선 문제가 아니다. 2016년 이더리움 생태계 초기에 큰 파장을 일으켰던 더 다오(The DAO) 사건 역시 재진입 취약점이 발단이었다. 이후 많은 프로토콜이 방어 기법을 도입했지만, 여러 컨트랙트가 복잡하게 상호작용하는 디파이 구조에서는 여전히 반복적으로 점검되는 핵심 리스크로 남아 있다.
왜 EIP-1153 기반 방식을 선택했나
이번 업그레이드 초안에서 눈에 띄는 부분은 EIP-1153의 임시 저장소(transient storage)를 활용했다는 점이다. 이 저장 공간은 트랜잭션이 진행되는 동안에만 값을 유지하고, 거래가 끝나면 자동으로 초기화된다.
일반적인 재진입 방어 로직은 “현재 실행 중인지 여부”를 기록해 두고, 중복 진입이 발생하면 이를 막는 식으로 동작한다. 문제는 이런 플래그를 기존의 영구 저장소에 기록하고 다시 지우는 과정이 가스 비용을 늘린다는 점이다. 반면 임시 저장소를 이용하면 같은 기능을 훨씬 가볍게 구현할 수 있다. 에이브 랩스가 이번 장치를 저비용 재진입 가드라고 설명한 이유도 여기에 있다.
일반 사용자가 체감하는 변화는 크지 않을 수 있다. 하지만 디파이 프로토콜은 보안 장치를 추가할수록 거래 비용이 높아질 수 있다는 딜레마를 늘 안고 있었다. 이번 제안은 보안 수준은 높이되 비용 증가는 최소화하려는 방향성을 보여준다는 점에서 의미가 있다.
적용 대상은 어디까지? 주요 V3 멀티체인 인스턴스 포함
이번 제안은 특정 네트워크 하나에만 국한되지 않는다. 적용 범위에는 이더리움(Ethereum), 아비트럼(Arbitrum), 베이스(Base), 아발란체(Avalanche), BNB체인(BNB Chain), 폴리곤(Polygon) 등 주요 V3 운영 체인이 포함됐다. 즉, 개별 체인 패치가 아니라 에이브 V3가 배포된 핵심 멀티체인 환경 전반을 함께 손보는 업그레이드로 볼 수 있다.
에이브의 멀티체인 확장은 성장의 핵심 동력이었지만, 동시에 관리해야 할 배포본 수를 크게 늘렸다. 네트워크별로 코드 버전이나 반영 시점이 달라지면 보안 수준에도 차이가 생길 수 있다. 그런 점에서 이번 제안은 단순한 기능 개선을 넘어, 체인 간 파편화를 줄이고 보안 기준을 맞추려는 시도라는 해석도 가능하다.
실제 배포까지 남아 있는 절차
에이브 거버넌스 프로세스에 따르면, ARFC 단계에서 커뮤니티 논의가 정리되면 다음으로 스냅샷(Snapshot) 투표를 통해 방향성을 확인하게 된다. 이후 서토라(Certora)를 포함한 외부 감사 기관의 검토를 거쳐 코드 안정성을 점검하고, 마지막으로 AIP(Aave Improvement Proposal) 온체인 투표를 통과해야 최종 배포가 가능하다.
특히 이번 변경은 재진입 방어와 직접 연결되는 만큼, 단순한 기능 추가보다 무게감이 크다. 핵심 회계 로직에 손을 대는 수정은 작은 오류도 큰 손실로 이어질 수 있기 때문이다. 따라서 실제 일정은 감사 과정에서 어떤 피드백이 나오느냐에 따라 달라질 가능성이 높다.
앞으로 시장이 주목할 체크포인트
- 포럼 논의 이후 스냅샷 투표가 언제 개시되는지
- 서토라 등 외부 감사 보고서에서 어떤 지적 또는 승인 의견이 나오는지
- 멀티체인 V3 인스턴스 전반에 동일한 보안 개선안이 어떤 속도로 반영되는지
결국 이번 V3.8 초안은 화려한 신규 기능 추가보다는, 에이브의 기반이 되는 회계 안정성과 보안 신뢰도를 더 단단하게 만드는 작업에 가깝다. 디파이 시장에서 오래된 위협으로 꼽히는 재진입 문제를 비용 효율적으로 막으려는 접근이라는 점에서, 향후 거버넌스 논의 결과에 관심이 쏠릴 전망이다.
출처 :: https://www.coinddak.com/news/articleView.html?idxno=9071
 코인 갤러리
전 세계 암호화폐 시장의 실시간 이슈와 트렌드를 가장 빠르게 전달하는 뉴스 허브
 Zero To 100
차트·지표·온체인 데이터를 체계적으로 해석해 스스로 판단·검증할 수 있는 재현 가능한 트레이딩 역량을 기르는 교육형 분석 채널
 패트와 매트
차트 흐름과 데이터 해석을 통해 시장의 방향성과 실전 매매 대응 전략을 제시
 링컨 트레이딩
온체인 흐름을 기반으로 매일 시장을 해석하고 정교한 트레이딩 인사이트 제공
 차트 플레이어
실시간 흐름에 반응하며 차트 중심의 실전 매매 전략을 공유하는 트레이더 네트워크