바이낸스 해커 주소, 유니스왑·스시스왑·팬케이크스왑서 토큰 처분…ETH로 빠르게 전환
바이낸스 해커로 분류된 주소, DEX에서 연속 매도 포착
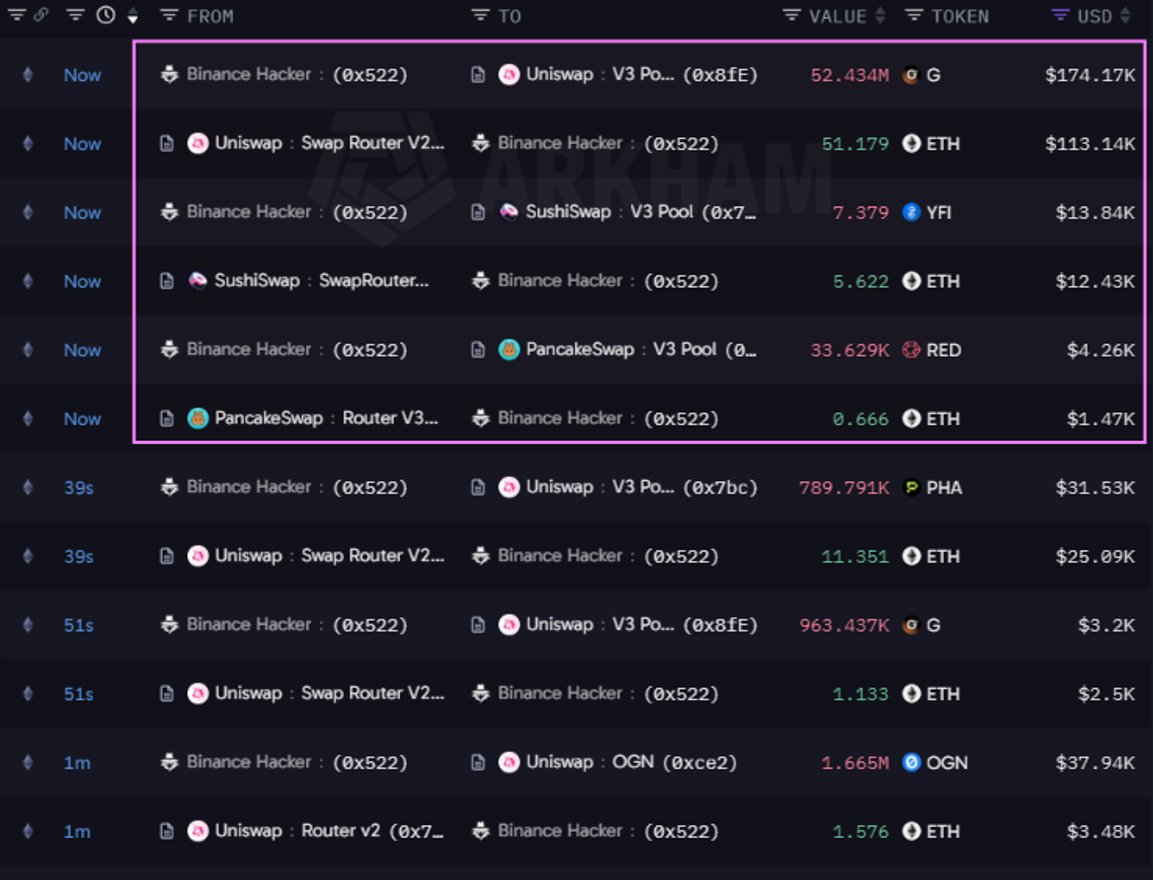
블록체인 분석업체 아캄 인텔리전스(Arkham Intelligence)가 ‘바이낸스 해커(Binance Hacker)’로 표시한 주소 0x522가 여러 탈중앙화 거래소(DEX)를 거치며 보유 중이던 토큰을 이더리움(ETH)으로 바꾸는 움직임을 보인 것으로 나타났다. 확인된 기록에 따르면 이 주소는 유니스왑(Uniswap), 스시스왑(SushiSwap), 팬케이크스왑(PancakeSwap) 등을 오가며 매우 짧은 시간 안에 연속적으로 스왑을 진행했다.
특히 약 1분 남짓한 구간에서 최소 6차례 이상의 매도 흐름과, 그에 대응하는 ETH 수령 내역이 온체인상에 남았다. 관련 내용을 전한 X(구 트위터) 게시물은 첫 문장부터 강한 문제의식을 드러냈다. 작성자는 “디파이는 망가졌다(DeFi is broken)”고 지적하며, 주요 DEX들이 결과적으로 해커의 현금화 통로 역할을 하고 있다고 비판했다.
1분 사이 이어진 토큰 처분…패턴은 단순했다
아캄 데이터상 거래 구조는 비교적 명확하다. 해커로 지목된 주소가 특정 토큰을 각 거래소의 V3 유동성 풀로 보내면, 이후 라우터를 통해 반대편 자산인 ETH가 되돌아오는 방식이다. 즉, 다양한 알트코인을 신속히 정리해 ETH로 모으는 전형적인 흐름이 반복된 셈이다.
가장 큰 거래는 그래비티(G) 매도
규모가 가장 컸던 사례는 유니스왑에서 발생했다. 해당 주소는 그래비티(G) 약 5,243만 개를 처분했고, 이는 당시 기준 약 17만4,170달러 규모로 평가됐다. 그 대가로 받은 자산은 51.179 ETH였으며, 금액으로는 약 11만3,140달러 수준이었다.
스시스왑·팬케이크스왑에서도 연속 스왑
스시스왑에서는 연파이낸스(YFI) 7.379개(약 1만3,840달러 상당)를 넘기고 5.622 ETH(약 1만2,430달러)를 수령했다. 팬케이크스왑에서는 레드스톤(RED) 3만3,629개(약 4,260달러 상당)를 보내고 0.666 ETH(약 1,470달러)를 확보했다.
이보다 앞선 유니스왑 거래도 확인됐다. 팔라 네트워크(PHA) 78만9,791개(약 3만1,530달러)는 11.351 ETH(약 2만5,090달러)로 교환됐고, 그래비티 96만3,437개(약 3,200달러)는 1.133 ETH(약 2,500달러)로 전환됐다.
OGN 거래는 손실 폭이 특히 두드러져
눈길을 끈 건 오리진 프로토콜(OGN) 매도였다. 약 166만5천 개, 아캄 기준으로는 약 3만7,940달러어치가 시장에 나왔지만, 실제로 회수한 자산은 1.576 ETH, 약 3,480달러 수준에 그쳤다.
이는 유동성이 충분하지 않은 풀에 대량 물량이 한꺼번에 쏟아졌기 때문으로 해석된다. 다시 말해 해커는 유리한 가격 확보보다도 신속한 전환과 추적 회피 가능성을 더 우선한 것으로 보인다.
탈취 자금으로 에이브 대출까지 받았다는 주장
이번 논란은 단순한 스왑 문제에 그치지 않았다. 관련 게시물 작성자는 해커가 토큰을 ETH로 바꾸기 전에, 탈취한 자산을 담보로 에이브(Aave)에서 대출을 받았다고 주장했다. 다만 대출이 실제로 언제, 어느 규모로 이뤄졌는지에 대한 구체적인 수치는 제시되지 않았다.
만약 이 주장이 사실이라면, 무허가형 디파이 대출 프로토콜이 도난 자산의 유동화 경로로 활용됐다는 의미가 된다. 이는 디파이 생태계의 구조적 한계를 다시 부각시키는 대목이다.
디파이의 중립성, 해킹 국면에선 약점으로 돌아온다
디파이 프로토콜은 기본적으로 사용자의 신원을 구분하지 않는다. 누가 담보를 넣었는지, 누가 스왑을 요청했는지보다 스마트컨트랙트의 조건 충족 여부가 우선한다. 조건만 맞으면 거래나 대출은 자동으로 실행된다.
이런 구조는 평상시에는 탈중앙화의 핵심 강점으로 평가받는다. 하지만 해킹이나 자금 탈취 사건이 발생하면 이야기가 달라진다. 운영 주체가 특정 주소를 즉시 차단하거나 거래를 중단시키기 어렵기 때문에, 프로토콜의 ‘중립성’이 오히려 해커에게 유리하게 작용할 수 있다.
해커가 최종적으로 ETH를 택하는 이유
해당 게시물 작성자는 “왜 해커들이 이더리움을 선호하느냐”는 질문에 짧고 분명한 답을 내놨다. 누구도 ETH 자체를 동결할 수 없기 때문이라는 것이다.
실제로 해커가 여러 종류의 알트코인을 빠르게 ETH로 바꾸는 배경에는 이런 특성이 자리한다. USDT 같은 중앙화 스테이블코인은 발행사가 특정 주소를 동결할 수 있고, 일부 프로젝트 토큰 역시 팀 차원의 블랙리스트 기능이 포함돼 있는 경우가 있다. 반면 ETH는 특정 주체가 임의로 특정 주소의 잔고를 묶는 방식이 사실상 불가능하다.
이 때문에 과거 대형 해킹 사례들에서도 탈취 자금이 우선 ETH로 이동한 뒤, 이후 다른 경로로 분산되는 패턴이 반복적으로 관찰돼 왔다.
시장에 미칠 수 있는 영향
시장 측면에서 보면 이번 매도는 그래비티(G), 오리진 프로토콜(OGN), 팔라 네트워크(PHA)처럼 상대적으로 유동성이 얕은 종목에 단기적인 매도 압력을 줄 수 있다. 대량 매도 자체가 가격 변동성을 키울 수 있기 때문이다.
또한 해커 주소에 아직 얼마나 많은 물량이 남아 있는지에 따라 해당 토큰 보유자들의 불안 심리도 달라질 가능성이 크다. 추가 매도가 이어질 수 있다는 우려가 남아 있기 때문이다.
앞으로 주목할 포인트 3가지
향후 상황을 지켜보는 데 있어 핵심 체크포인트는 크게 세 가지다.
- 0x522 주소에 모인 ETH가 다음으로 어디로 이동하는지
- 에이브 대출 의혹에 대해 프로토콜 측이 어떤 입장을 내놓는지
- 유니스왑·스시스왑·팬케이크스왑이 프런트엔드 차단 등 대응 조치를 검토할지 여부
결국 이번 사건은 디파이의 오래된 논쟁을 다시 수면 위로 끌어올렸다. 프로토콜의 중립성을 끝까지 지켜야 한다는 입장과, 최소한의 방어 장치는 필요하다는 주장이 다시 정면으로 충돌하고 있다.
출처 :: https://www.coinddak.com/news/articleView.html?idxno=9211
 코인 갤러리
전 세계 암호화폐 시장의 실시간 이슈와 트렌드를 가장 빠르게 전달하는 뉴스 허브
 Zero To 100
차트·지표·온체인 데이터를 체계적으로 해석해 스스로 판단·검증할 수 있는 재현 가능한 트레이딩 역량을 기르는 교육형 분석 채널
 패트와 매트
차트 흐름과 데이터 해석을 통해 시장의 방향성과 실전 매매 대응 전략을 제시
 링컨 트레이딩
온체인 흐름을 기반으로 매일 시장을 해석하고 정교한 트레이딩 인사이트 제공
 차트 플레이어
실시간 흐름에 반응하며 차트 중심의 실전 매매 전략을 공유하는 트레이더 네트워크