법인정보만 샜다는데 왜 긴장하나…저축은행·2금융권 해킹이 드러낸 '외주 리스크'
웰컴저축은행에서 법인 고객 정보 2200여건이 빠져나갔다는 소식이 나왔다. 개인정보가 아니라 법인명, 대표명, 담당자 연락처 정도라는 설명에 시장은 일단 안도하는 분위기지만, 문제의 본질은 유출 규모가 아니라 뚫린 경로에 있다. 신한·KB국민·하나·부산·예가람에 이어 저축은행까지 이어진 침해 패턴을 보면 공격자가 노린 건 은행의 핵심 전산망이 아니라 대출모집인, 위탁업체, 임직원이 쓰는 '외부접점'이었다. 이 구조적 약점이 금융권 전체에 공통으로 깔려 있다는 점이 투자자 입장에서 더 불편한 지점이다.
법인정보 유출이 '약한 신호'가 아닌 이유
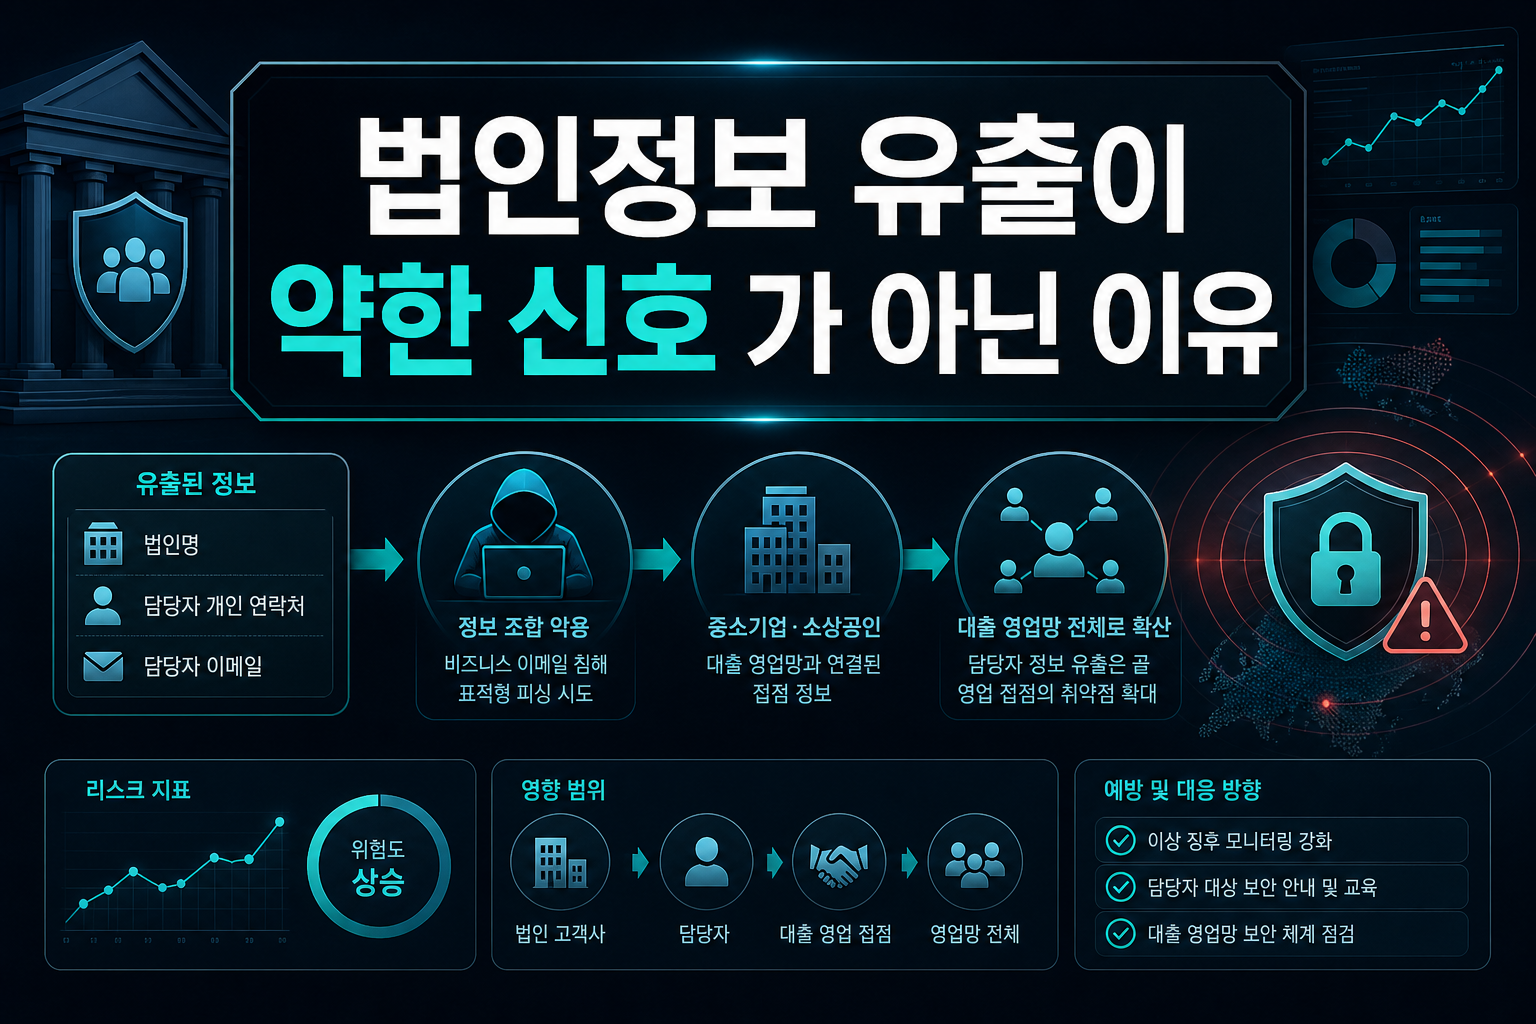
웰컴저축은행 건은 개인정보가 아닌 법인 고객 정보라는 점에서 소비자 보호 측면의 1차 피해는 제한적으로 보인다. 하지만 법인명과 담당자 개인 연락처, 이메일 조합은 비즈니스 이메일 침해(BEC)형 사기나 표적형 피싱의 재료로 변질될 가능성이 크다. 저축은행의 법인 고객은 대부분 중소기업이나 소상공인 대출 창구를 통해 연결돼 있어, 담당자 정보가 샌다는 건 곧 대출 영업망 전체의 접점 정보가 노출됐다는 뜻이기도 하다. 중요한 건 이번 사고가 '단독 사건'이 아니라 신한-국민-하나-부산-예가람-현대캐피탈로 이어진 연쇄 침해의 연장선이라는 점이다. 공격 수법이 유사하다는 당국 설명을 종합하면, 이는 특정 은행의 전산 결함이 아니라 금융권이 공유하는 외주 생태계 자체의 구조적 결함을 의미한다. 투자자라면 개별 종목의 유출 규모보다 '어느 업권까지 번질 수 있는가'라는 확산 가능성에 더 주목해야 한다.
대출모집인·위탁업체, 금융사 밸류체인의 숨은 약한 고리
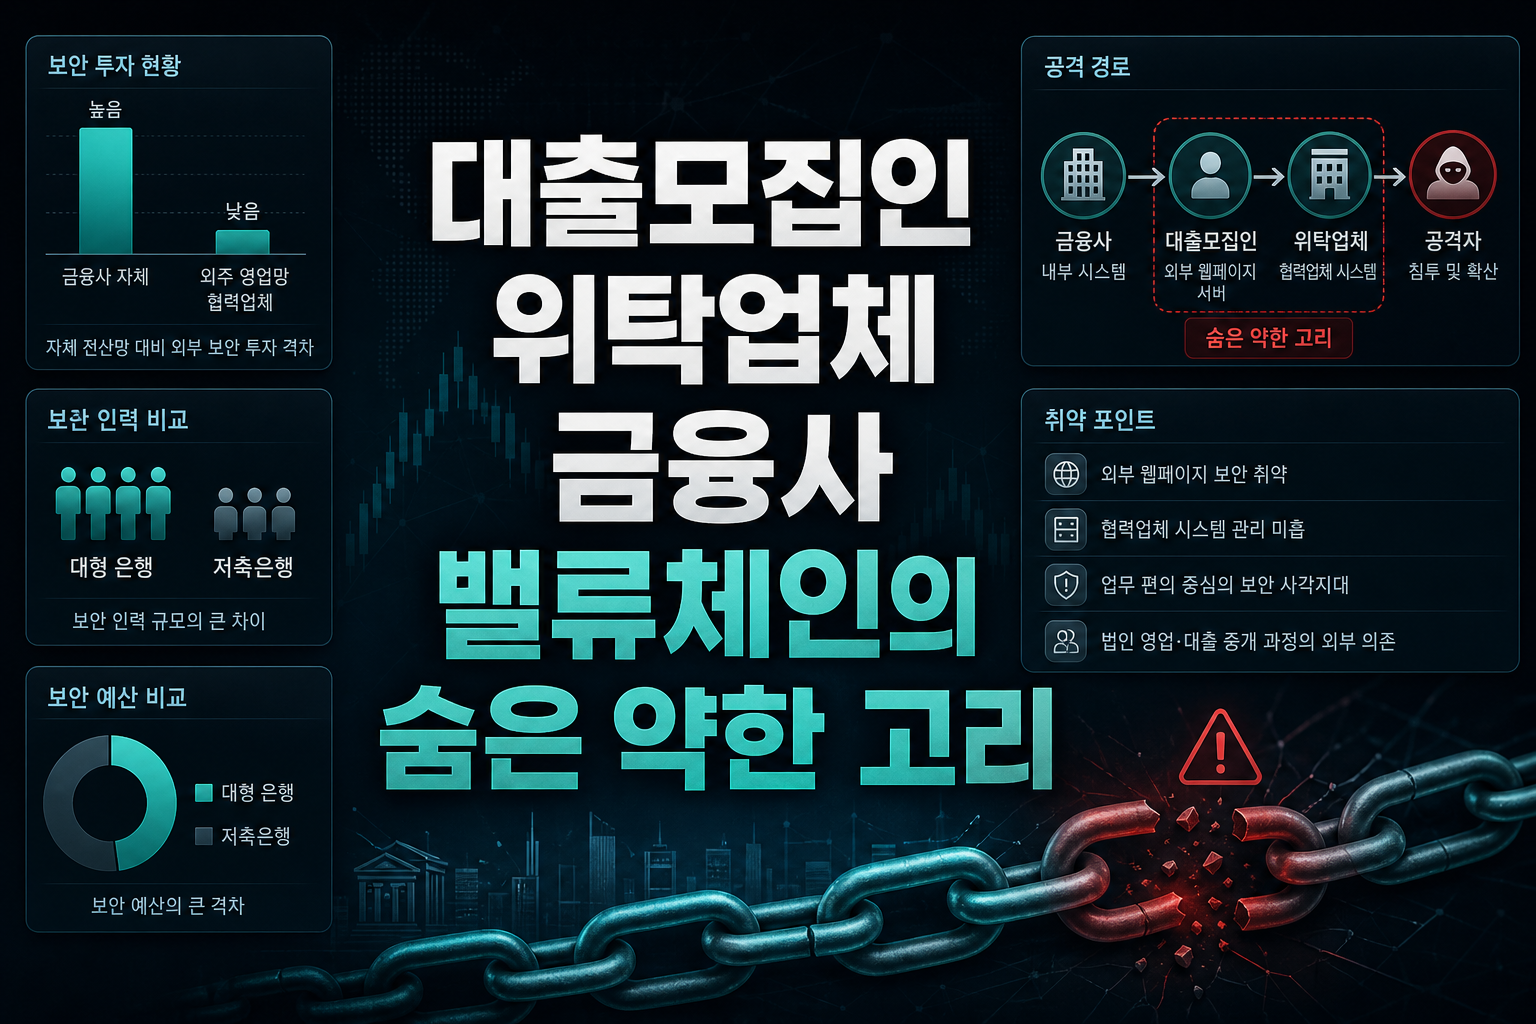
이억원 금융위원장이 콕 집어 언급한 대목은 흥미롭다. 그는 공격 통로로 '임직원과 대출모집인이 업무 편의를 위해 쓰는 외부 웹페이지와 서버'를 지목했다. 이는 금융사가 자체 전산망 보안에는 거액을 투자해왔지만, 외주 영업망과 협력업체 시스템은 상대적으로 방치해왔다는 뜻으로 읽힌다. 실제로 저축은행권은 대형 은행 대비 자체 보안 인력과 예산이 훨씬 얇다. 법인 영업, 대출 중개 과정에서 외부 플랫폼과 연동하는 구조가 많아 공격 표면적이 넓을 수밖에 없는 업권이다. 이런 구조적 취약성은 저축은행뿐 아니라 캐피탈사, 카드사, 핀테크 업체 모두에 해당한다. 결국 외주·위탁 채널을 많이 쓰는 금융 서비스일수록 재점검 비용과 영업 차질 부담이 더 크게 반영될 수 있다는 점을, 업종 내 종목 선별 기준으로 삼을 필요가 있다.
망분리 완화 카드가 주는 역설적 신호
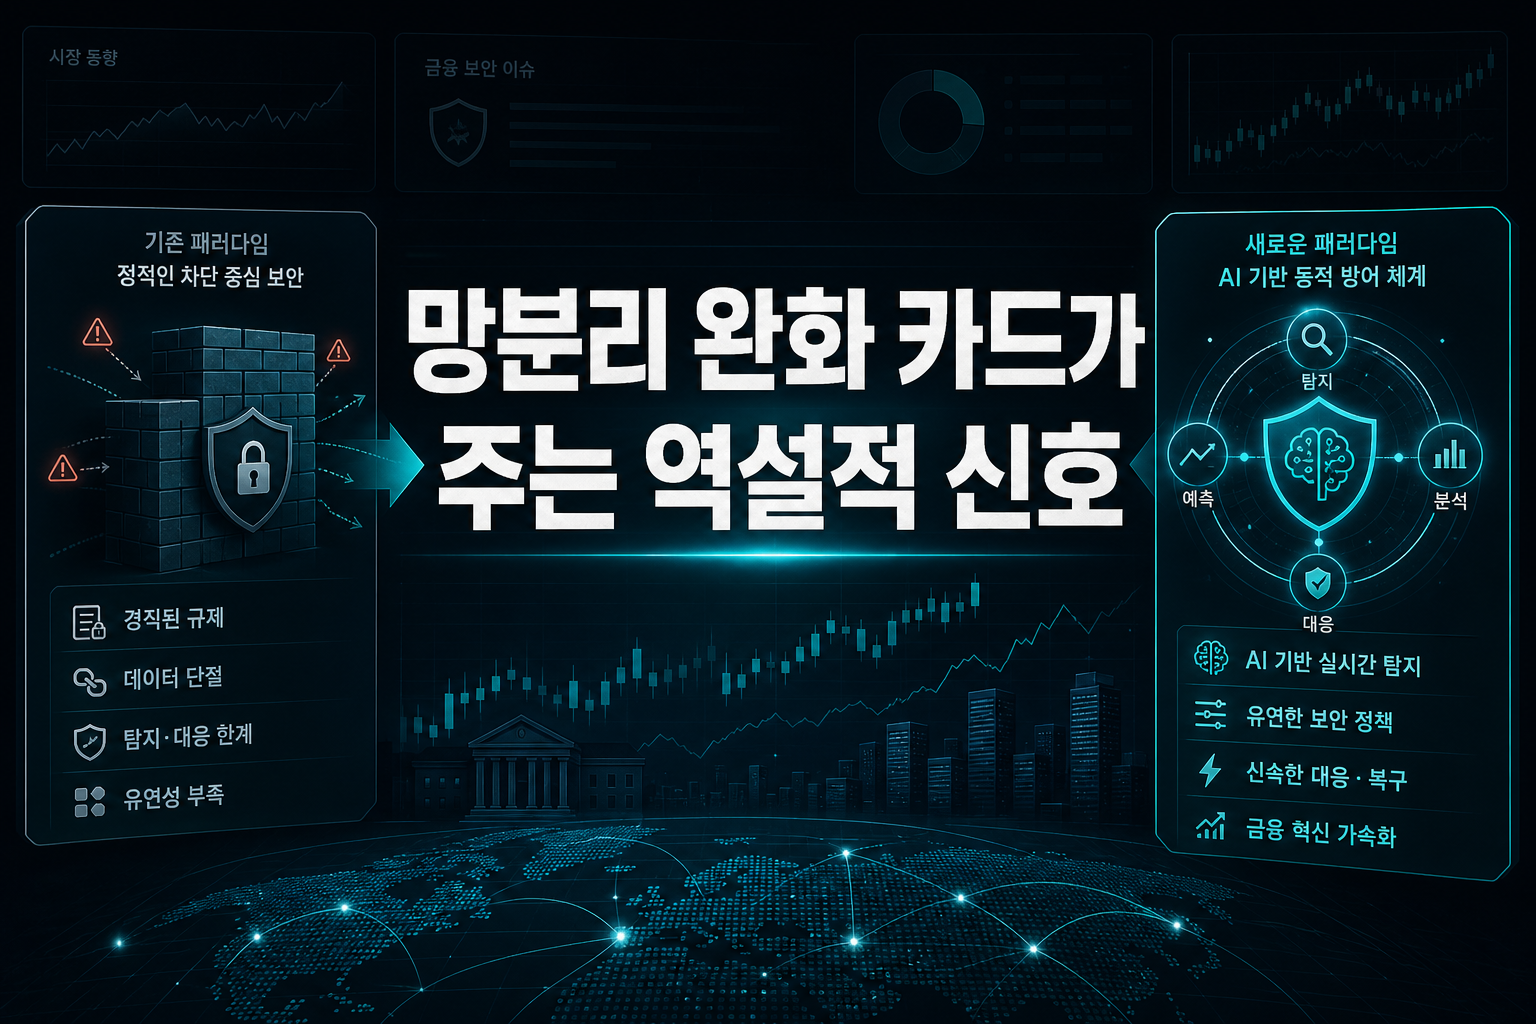
당국이 이번 사태 대응으로 꺼낸 카드 중 하나가 망분리 규제의 긴급 완화와 전면 해제 검토다. 그동안 망분리는 금융권 보안의 상징과도 같은 규제였는데, 역설적으로 지금은 이 경직된 규제가 오히려 유연한 AI 기반 탐지·대응을 막는 장벽으로 지목되고 있다. 이는 금융 보안 체계가 '정적인 차단'에서 'AI를 활용한 동적 방어'로 패러다임이 바뀌는 신호로 해석할 수 있다. 이억원 위원장이 직접
웰컴저축은행 사례는 유출 규모만 보면 작은 뉴스처럼 보이지만, 2금융권까지 공격 표면이 확장됐다는 점에서 금융 보안의 재평가 범위가 은행을 넘어 전 업권으로 넓어지고 있음을 보여준다. 투자자 입장에서는 당장의 유출 피해액보다, 어떤 금융사가 외주·위탁 채널 의존도가 높고 재점검 비용 부담을 더 크게 떠안을지를 가늠하는 게 핵심이다. 망분리 완화와 AI 기반 보안 투자 확대라는 정책 방향이 구체화되는 과정에서, 관련 솔루션과 인증·접근통제 기술을 보유한 기업들의 수혜 폭도 함께 살펴볼 시점이다. 다만 정책 드라이브가 실제 매출로 이어지기까지는 시차가 있을 수 있어, 성급한 테마 추격보다는 재점검 결과 발표와 후속 투자 공시를 확인하며 접근하는 편이 안전하다.
#웰컴저축은행 #정보유출 #금융보안 #저축은행 #망분리 #대출모집인 #2금융권 #사이버보안
???? 함께 보면 좋은 정보: 종목별 실시간 시세·차트 · 관련주·테마주 정보